Varna gesla: kako jih ustvariti, kje so shranjena in kateremu upravitelju zaupati
Gesla so najstarejši del spletne varnosti in hkrati tisti, ki se je najmanj spremenil. Uporabniška imena, aplikacije in naprave so se v dvajsetih letih spremenili do nerazpoznavnosti, geslo pa je ostalo niz znakov, ki si ga mora nekdo zapomniti.
Prav zato je še vedno najpogostejša vstopna točka za napadalca. In prav zato je nasvet, ki ste ga slišali v šoli ali v službi, danes v veliki meri napačen.
V tem članku boste našli štiri stvari. Prvič, kaj sodobna priporočila dejansko pravijo o dolžini in menjavanju gesel — ta so se avgusta 2025 pomembno spremenila. Drugič, kje so vaša gesla shranjena in kako pridete do njih. Tretjič, rezultate preizkusa štirih upraviteljev gesel, ki sem ga opravil na slovenskih spletnih straneh, vključno z državno prijavo SI-PASS. In četrtič, kaj storiti, kadar gesla ni več ali ga nikoli ni bilo.
Kazalo vsebine
- 1. Zakaj so gesla še vedno največja luknja
- 2. Kaj je danes močno geslo
- 3. Kje so shranjena moja gesla
- 4. Upravitelji gesel: kaj so in kaj dobite brezplačno
- 5. Preizkus: kateri upravitelj deluje na slovenskih straneh
- 6. Dvostopenjska prijava
- 7. Ali je moje geslo že ušlo
- 8. Pozabljena gesla: ponastavitev brez panike
- 9. Prihodnost brez gesel: ključi za dostop
- 10. Slovenske posebnosti
- 11. Najpogostejše napake
- 12. Kaj naredite ta teden
- 13. Pogosto zastavljena vprašanja
- 14. Sorodno na netteblog.com
- Viri
1. Zakaj so gesla še vedno največja luknja
Slovenski nacionalni odzivni center za kibernetsko varnost SI-CERT je v letu 2025 obravnaval 6.196 incidentov, kar je 35 odstotkov več kot leto prej. Med njimi je bilo 1.995 primerov ribarjenja. Statistiko povzema letni pregled kibernetskih napadov in goljufij za leto 2025.
Finančna slika je še bolj zgovorna. Skupna prijavljena škoda iz spletnih goljufij je znašala 40,4 milijona evrov, povprečno oškodovanje v posameznem phishing napadu pa 46.000 evrov. Številke je objavil SI-CERT v pregledu Kibernetska varnost 2025 v številkah. Že v prvem polletju 2025 je bilo obravnavanih 2.593 incidentov, 24 odstotkov več kot v enakem obdobju leto prej.
Razlog je preprost. Napadalcu se ni treba prebiti skozi vaše geslo, če ga lahko preprosto dobi.
A. Ponovna uporaba istega gesla
Najpogostejši način ni ugibanje, ampak ponovna uporaba. Ko iz nekega spletnega mesta uide zbirka gesel, napadalci iste kombinacije naslova in gesla samodejno preizkusijo drugje.
Če ste isto geslo uporabili še kje, so vsi ti računi odprti hkrati. Strokovni izraz za to je polnjenje poverilnic, in gre za popolnoma avtomatiziran postopek — napadalec ne izbira vas osebno.
B. Ribarjenje
Lažna stran, ki je videti kot prava, in vi svoje geslo vpišete sami. Tu ne pomaga niti najdaljše geslo na svetu.
SI-CERT vzdržuje javni seznam potrjenih phishing domen, ki ga organizacije uporabljajo za blokiranje na požarnih pregradah in v sistemih za nadzor omrežja.
C. Ugibanje po seznamu
Napadalci ne poskušajo vseh možnih kombinacij, ampak najprej tiste, ki jih ljudje resnično uporabljajo. Ti seznami nastanejo prav iz prejšnjih uhajanj.
Letni pregledi najpogostejših gesel na svetu se leta za letom ponavljajo z istimi vzorci: zaporedja števil, ime storitve in beseda geslo v vseh jezikih. Kar se zdi domiselno, je pogosto na seznamu.
Iz tega sledita dve praktični posledici. Vsako geslo naj bo drugačno, in vsak pomemben račun naj ima poleg gesla še drugi korak prijave. Vse ostalo v tem članku je podrobnost ob teh dveh pravilih.
Koliko gesel sploh imate? Povprečen uporabnik interneta ima danes več deset računov. Prav to je bistvo problema — pravilo o edinstvenem geslu za vsak račun je brez orodja preprosto neizvedljivo.
2. Kaj je danes močno geslo
Ameriški inštitut za standarde in tehnologijo NIST je avgusta 2025 dokončal četrto revizijo dokumenta SP 800-63B o digitalni identiteti. Ta revizija je odpravila tri pravila, ki jih je stroka desetletja ponavljala, in prav zato je večina slovenskih nasvetov o geslih danes zastarela.
A. Dolžina premaga zapletenost
Staro pravilo je zahtevalo vsaj osem znakov ter obvezno mešanico velikih črk, številk in simbolov. Nova revizija zahteva najmanj petnajst znakov, kadar je geslo edini zaščitni ukrep, sistem pa mora sprejeti vsaj štiriinšestdeset znakov, da so mogoče daljše fraze.
Obvezna pravila o sestavi standard izrecno odsvetuje. Razlog je človeški. Če od nekoga zahtevate simbol, ga bo dodal na konec. Če zahtevate številko, bo to enica. Če zahtevate veliko črko, bo to prva.
Tako iz besede geslo nastane Geslo1!, in prav te vzorce napadalci preizkusijo najprej.
B. Zakaj rednega menjavanja ne priporočajo več
Pravilo o menjavi gesla vsake tri mesece je bilo desetletja standard v podjetjih in ustanovah. Danes ga sodobne smernice izrecno odsvetujejo.
NIST navaja, da naj se sprememba gesla zahteva le takrat, ko obstaja dokaz o zlorabi. Prisilno menjavanje namreč vodi v drobne, predvidljive spremembe.
Kdor je imel Geslo1!, bo imel čez tri mesece Geslo2!. Varnost se ni povečala, uporabnik pa je zdaj bolj utrujen. Do enakega sklepa je prišel tudi Microsoft, kar v svojem prispevku o geslih povzema slovenski Kontron.
C. Varnostna vprašanja in namigi
Dekliški priimek matere, ime prvega hišnega ljubljenčka, mesto rojstva. Revizija takšna vprašanja odsvetuje, ker so odgovori pogosto javno dostopni na družbenih omrežjih ali jih pozna vsak, ki vas površno pozna.
Če vam storitev takšno vprašanje vsili, vanj vpišite naključen niz in ga shranite kot dodatno geslo. Odgovor ni obvezno resničen.

Star nasvet in kaj velja danes
| Star nasvet | Kaj velja danes |
| Najmanj 8 znakov | Najmanj 15, kadar je geslo edina zaščita; sistem mora sprejeti 64 |
| Obvezno velika črka, številka in simbol | Obvezna pravila o sestavi se odsvetujejo |
| Menjaj vsake tri mesece | Menjaj le ob sumu ali dokazu zlorabe |
| Ne uporabljaj celih besed | Več nepovezanih besed je odlična rešitev |
| Nikoli ne zapisuj gesel | Zapiši jih — v upravitelja gesel, ne na listek |
| Varnostno vprašanje kot rezerva | Odsvetovano; odgovori so pogosto javni |
| Lepljenje gesla naj bo blokirano | Lepljenje mora biti dovoljeno |
D. Geselna fraza namesto gesla
Najpreprostejša pot do dolgega gesla, ki si ga je mogoče zapomniti, je geselna fraza. Namesto enega popačenega niza vzamete več nepovezanih besed.
Pomembna je nepovezanost. Znan pregovor ali verz iz pesmi ni dobra izbira, ker je del znanih seznamov. Štiri naključne besede, ki nimajo skupnega pomena, pa so.
Primer, kako to izgleda v praksi. Vzemite štiri besede, ki jih ne bi nikoli postavili skupaj, in jih povežite z vezajem ali presledkom — na primer reka-sidro-oblak-pesek. Rezultat je dolg, smiseln vam in nesmiseln vsem drugim.
Zima-sneg-smuči-gore pa ni naključje, temveč asociacija, in prav asociacije napadalci modelirajo.
Fraza ima še eno prednost, ki je ljudje pogosto ne pričakujejo. Tipkanje besed je hitrejše in manj napak polno kot tipkanje niza posebnih znakov, zato jo boste dejansko uporabljali.
Opozorilo, ki velja posebej za slovenščino
Šumnikov v geslu raje ne uporabljajte. Na tuji tipkovnici, v starejšem sistemu ali pri prijavi prek televizorja se lahko zgodi, da jih ne boste mogli vnesti — in ostanete zaklenjeni pred lastnim računom.

3. Kje so shranjena moja gesla
To je najpogostejše vprašanje o geslih sploh, in odgovor je pri večini ljudi enak: v brskalniku, ne da bi to kdaj zavestno izbrali.
Natančneje povedano, vaša gesla so lahko na štirih ločenih mestih, ki se med seboj ne vidijo. Prav to je razlog, zakaj ljudje pogosto sklenejo, da je geslo izgubljeno.
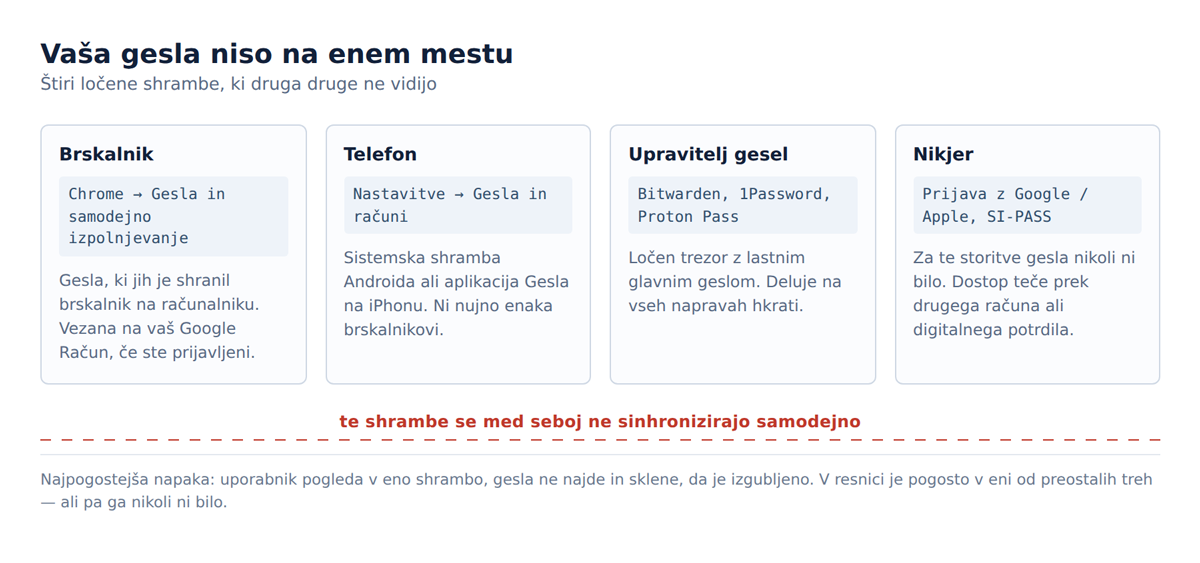
A. V Chromu na računalniku
- Odprite Chrome in kliknite tri pike zgoraj desno.
- Izberite Gesla in samodejno izpolnjevanje.
- Kliknite Google Password Manager.
- Poiščite spletno stran in kliknite ikono očesa ob geslu.

Hitrejši sta dve bližnjici: v naslovno vrstico vpišete chrome://settings/passwords ali iz kateregakoli brskalnika odprete passwords.google.com.
Preden Chrome geslo pokaže, bo zahteval PIN, geslo ali prstni odtis vaše naprave. To ni napaka in tega koraka ni mogoče izklopiti. Je zaščita za primer, da vam nekdo sede za odklenjen računalnik.
»V napravi« in »v Google Računu« nista isto. Če ste v Chrome prijavljeni s svojim Google Računom, se gesla shranjujejo v ta račun in so vidna na vseh napravah. Če niste prijavljeni, ostanejo samo na tistem računalniku in se izgubijo, ko se ta pokvari. Zato se zgodi, da je geslo na službenem računalniku, doma pa ga ni. Ni izginilo, nikoli ni bilo v računu. Lokalna gesla lahko pozneje uvozite v Google Račun.
Na Windows Chrome gesla fizično hrani v šifrirani datoteki Login Data v profilu uporabnika. Kopiranje te datoteke na drug računalnik nima smisla, ker je vezana na vaš Windows račun. Za prenos uporabite izvoz, opisan spodaj.
B. Na Androidu
Najhitrejša pot do vseh gesel ni v telefonu, ampak na passwords.google.com. Tam so zbrana vsa gesla iz vašega Google Računa, ne glede na to, ali ste jih shranili na telefonu, prenosniku ali tablici. Na telefonu do istega seznama pridete prek Nastavitve → Upravitelj gesel.
Če imate na telefonu več Google Računov, aplikacije ob shranjevanju vprašajo, v kateri račun naj geslo shranijo. Geslo zato morda obstaja, le v drugem računu, kot ga trenutno gledate.
- Gesla iz Chroma: odprite Chrome, tapnite tri pike, nato Nastavitve → Upravitelj gesel, izberite račun in potrdite z odklepom telefona.
- Gesla iz aplikacij: v nastavitvah telefona, običajno pod Gesla in računi, mora biti kot storitev za samodejno izpolnjevanje izbran Google. Če ni, se gesla iz aplikacij tja ne shranjujejo, in to je najpogostejši razlog, da geslo, ki ga aplikacija očitno pozna, na seznamu manjka.
- Gesla za Wi-Fi: niso v upravitelju gesel. Najdete jih v Nastavitve → Wi-Fi, kjer pri shranjenem omrežju izberete deljenje. Novejši Androidi geslo pokažejo skupaj s kodo QR.
Samsung ima dve mesti. Poleg Googlovega upravitelja obstaja še Samsung Pass, vezan na Samsung Račun. Če gesla pri Googlu ni, poglejte v Nastavitve → Varnost in zasebnost → Samsung Pass. Samsung Pass hrani tudi ključe za dostop samo na napravi, zato se ob menjavi telefona ne prenesejo sami. Gesla iz Google Računa se.
C. Na iPhonu
Z iOS 18 je Apple gesla preselil v samostojno aplikacijo Gesla. Odprete jo, odklenete s Face ID, Touch ID ali kodo in poiščete stran ali aplikacijo. V njej so gesla za strani in aplikacije, ključi, gesla za Wi-Fi in varnostna opozorila.
Na starejših iPhonih je pot Nastavitve → Gesla. Ta pot deluje tudi na novejših, le preusmeri vas v isto aplikacijo, zato je varna izbira, če ne veste, katero različico imate.
Gesla in iCloud Keychain nista isto. Gesla je aplikacija, iCloud Keychain pa sistem, ki gesla sinhronizira med Applovimi napravami. Če je izklopljen, ostanejo gesla na eni napravi.
Če na iPhonu uporabljate Chrome, imate dva ločena seznama. Gesla, shranjena v Chromu, so v Googlovem upravitelju, ne v Applovi aplikaciji Gesla. To je najpogostejši razlog, da uporabnik iPhona geslo »izgubi«.
D. Kadar gesla sploh ni
Pri nekaterih storitvah gesla nikoli ni bilo, zato ga tudi ne boste nikjer našli.
Ključi za dostop (passkeys) nadomeščajo geslo s prstnim odtisom, obrazom ali kodo naprave. V upravitelju so označeni kot ključ, vsebine pa ni mogoče prikazati.
Prijava z Googlom ali Applom pomeni, da geslo pripada tistemu računu, ne storitvi, v katero se prijavljate. Zato je prav to geslo vredno najmočnejše zaščite.
Državne storitve prek sistema SI-PASS, na primer eUprava in zVEM, klasičnega gesla ne uporabljajo. Dostop poteka z digitalnim potrdilom, aplikacijo eOsebna ali smsPASS. Kako ta prijava poteka v praksi, sem opisal v prispevku o QR kodi in prijavi v državne storitve.
Podobno velja za knjižnični katalog COBISS Plus: v račun COBISS se lahko prijavite z Googlom, za izposojo in podaljšanje pa še vedno potrebujete geslo svoje knjižnice. Kako to deluje, sem opisal v vodniku po COBISS.
E. Kako gesla izvozite, uvozite in izbrišete
Vsi večji brskalniki in upravitelji omogočajo izvoz v datoteko CSV. Pri Googlu jo najdete v nastavitvah na passwords.google.com, tam je tudi uvoz. Večina upraviteljev gesel zna Googlov format prebrati neposredno.
Izvožena datoteka ni šifrirana, gesla so v njej čitljiva vsakomur. Zato jo izvozite, takoj uvozite na novo mesto in trajno izbrišite, tudi iz koša in iz map v oblaku. Nikoli je ne pošiljajte po e-pošti.
Brisanje gesla iz brskalnika ne spremeni gesla na spletni strani. Če je geslo ušlo, ga zamenjajte na strani sami. Tudi kopirano geslo ostane v odložišču naprave, kar sem podrobneje razložil v prispevku o tem, kje je odložišče v telefonu.
F. Zakaj shranjevalnik v brskalniku ni nujno slaba rešitev
Shranjevalnik v brskalniku ima slab sloves, a resnica je bolj zmerna. Gesla so šifrirana, za prikaz zahtevajo potrditev in se sinhronizirajo med napravami. Za povprečnega uporabnika je to bistveno bolje kot ponavljanje istega gesla povsod.
Omejitve pa so tri: vezan je na en ekosistem, deljenje gesla je okorno, opozorila o ušlih geslih pa so skromnejša kot pri namenskih orodjih.
| Kje | Prednost | Omejitev |
|---|---|---|
| Brskalnik | Že imate, nič ni treba namestiti | Vezano na en brskalnik in en račun |
| Račun Google ali Apple | Sinhronizacija med napravami | Vse je odvisno od enega računa |
| Namenski upravitelj | Deluje povsod, boljše deljenje in opozorila | Eno glavno geslo, ki si ga morate zapomniti |
| Papir ali spomin | Ni odvisno od interneta | Pri več računih vodi v ponavljanje gesel |
Praktičen zaključek: brskalnik je dovolj dober za povprečne račune, ni pa dovolj za banko, e-pošto in sam Google Račun. Ta tri gesla naj bodo drugačna, močnejša in zaščitena z dvostopenjsko prijavo.
4. Upravitelji gesel: kaj so in kaj dobite brezplačno
A. Kako delujejo
Upravitelj gesel je shramba, zaklenjena z enim samim glavnim geslom. Vsa ostala gesla si ustvari in zapomni sam, vi pa si zapomnite le tisto eno.
Vsi resni ponudniki uporabljajo šifriranje od konca do konca. To pomeni, da se vaša shramba odklene šele na vaši napravi in da ponudnik vaših gesel ne vidi.
Iz tega sledi neprijetna posledica: če pozabite glavno geslo, ga ponudnik ne more obnoviti. Prav zato mora biti glavno geslo hkrati dolgo in nekaj, česar ne boste pozabili — geselna fraza je tu na svojem mestu.
B. Kaj lahko gre narobe
Pošteno je povedati tudi drugo stran. Upravitelj gesel je ena sama točka, v kateri je zbrano vse, in kritiki temu upravičeno pravijo, da so vsa jajca v isti košari.
Ta pomislek ni napačen, je pa nepopoln. Vaša shramba se odklene šele na vaši napravi, zato bi napadalec potreboval tako datoteko kot vaše glavno geslo.
Tudi ponudniki niso nedotakljivi. V zadnjih letih je bilo nekaj odmevnih vdorov pri velikih ponudnikih upraviteljev gesel, kar je marsikoga upravičeno odvrnilo.
Kljub temu ostaja primerjava jasna. Tveganje enega dobro zaščitenega mesta z močnim glavnim geslom in dvostopenjsko prijavo je manjše od tveganja, da isto geslo uporabljate na tridesetih straneh. Popolne rešitve ni, je pa boljša in slabša.
C. Brezplačne različice v primerjavi
Spodnja tabela ni rezultat preizkusa, ampak povzetek podatkov ponudnikov.
| Orodje | Brezplačna različica | Plačljiva različica |
| Bitwarden | Neomejeno gesel in naprav, deljenje z eno osebo | Premium 1,65 USD/mesec, Families 3,99 USD/mesec za 6 oseb |
| Proton Pass | Neomejeno vnosov in naprav, do tri kode 2FA, 10 skritih naslovov | Plačljiva raven odklene neomejene naslove in nadzor nad ušlimi podatki |
| NordPass | Omejena — po podatkih ponudnika ena aktivna naprava naenkrat | Plačljive ravni odpravijo omejitev naprav |
| 1Password | Ni brezplačne različice, le preizkusno obdobje | Individual 47,88 USD/leto, Families 71,88 USD/leto |
Cene so navedene v ameriških dolarjih, ker jih ponudniki tako objavljajo. Podatki so povzeti po ceniku Bitwardna in po Protonovem opisu paketov, preverjeni julija 2026.
5. Preizkus: kateri upravitelj deluje na slovenskih straneh
Vse zgornje je mogoče prebrati v katerem koli tujem članku. Česar ni nikjer, pa je odgovor na vprašanje, ali ta orodja sploh delujejo tam, kjer jih Slovenec dejansko potrebuje.
Zato sem julija 2026 preizkusil štiri upravitelje na dveh točkah: ali imajo vmesnik v slovenščini in ali samodejno izpolnjevanje deluje na SI-PASS, torej na državni prijavi, prek katere se dostopa do eUprave, eDavkov in zVEM.
A. Kako sem preizkušal
- Brskalnik Chrome na sistemu Windows, ločen profil brez drugih razširitev.
- Za vsako orodje nov račun, nato ista dva koraka v istem vrstnem redu.
- Prvi korak: pregled nastavitev jezika in seznama podprtih jezikov.
- Drugi korak: obisk prijavne strani SI-PASS in preizkusne strani, brez vnosa pravih podatkov.
Kaj preizkus dokazuje in česa ne. Preverjal sem, ali razširitev prepozna prijavna polja in ponudi izpolnjevanje. Nisem se dejansko prijavljal v državne storitve, zato preizkus ne pove ničesar o poteku prijave po vnosu podatkov.
B. Rezultati
Nobeno od preizkušenih orodij ni opravilo obeh preizkusov.
| Upravitelj | Slovenščina | SI-PASS | Opažanje |
| Bitwarden | Ne | Deluje | Ponudil je shranjevanje in kasneje izpolnjevanje |
| Proton Pass | Da | Ne deluje | Ikona se je pojavila, a se ponudba ni nikoli odprla |
| NordPass | Ne | Deluje | Ob drugem obisku je sam ponudil geslo |
| 1Password | Ne | Ne deluje | Opozoril je, da stran ni povezana z nobeno prijavo |
Vredno je opisati, kako je bil neuspeh videti, saj se razlikuje od orodja do orodja.
Pri Proton Passu se je ikona razširitve ob polju pojavila, a se ponudba ob kliku ni odprla. Ob ponovnem obisku strani ikone ni bilo več niti ob polju za geslo. Preizkus sem ponovil z novo namestitvijo in rezultat je bil enak.
Pri 1Passwordu je bila slika drugačna. Razširitev je stran zaznala, a jo je označila kot nepovezano z nobeno shranjeno prijavo in ob lepljenju gesla izpisala opozorilo, naj strani zaupam le, če vem, kaj počnem.
Obe orodji sta na navadni preizkusni strani delovali brez težav. Težava torej ni v orodju kot takem, ampak v tem, kako prepozna prav to prijavno stran.
C. Podrobnost o slovenščini, ki jo je vredno poznati
Slovenščine ni v ponudbi pri treh od štirih orodij. Zanimivejše od tega pa je, kaj v teh seznamih je.
Bitwarden po svojem uradnem seznamu jezikov podpira približno petdeset jezikov. Med njimi so slovaščina, hrvaščina in srbščina — slovenščine pa ni.
To ni osamljen primer. Enaka zamenjava se pojavlja pri več programih, ker sta angleški imeni Slovak in Slovenian na pogled zelo podobni. Kdor v seznamu vidi Slovak in misli, da je našel slovenščino, bo dobil slovaški vmesnik.
Pri Bitwardnu velja še ena posebnost. Razširitev v brskalniku sploh nima nastavitve za jezik, ampak prevzame jezik brskalnika. Če želite spremeniti jezik razširitve, morate spremeniti jezik brskalnika.
D. Kaj iz tega sledi
Če vam je najpomembnejše, da orodje deluje na državnih straneh, sta se v preizkusu obnesla Bitwarden in NordPass. Med njima je Bitwarden radodarnejši v brezplačni različici.
Če vam je najpomembnejši slovenski vmesnik, ostane Proton Pass — a se boste na SI-PASS morali prijavljati ročno.
In če vas nobena od teh dveh stvari posebej ne moti, izbira ni tako pomembna, kot se zdi. Vsak od preizkušenih upraviteljev je boljši od ponavljanja istega gesla. Podroben pregled posameznih orodij, njihovih funkcij in cen sem zbral v ločenem članku o tem, kateri upravitelj gesel deluje na slovenskih straneh.
6. Dvostopenjska prijava
Dvostopenjska prijava pomeni, da za vstop poleg gesla potrebujete še nekaj drugega. Tudi če napadalec pride do vašega gesla, brez druge stopnje ne pride nikamor.
To je posamezen ukrep z največjim učinkom v celotnem članku. Če boste danes naredili eno samo stvar, naj bo to.
Na to opozarja tudi program ozaveščanja, ki ga vodi SI-CERT, in ga v svojem gradivu o geslih povzema Addiko banka: drugi korak reši največji problem šibkih in ponovljenih gesel.
| Metoda | Kako deluje | Ocena |
| Aplikacija za kode | Šestmestna koda nastane v telefonu, brez omrežja | Za večino ljudi prava izbira |
| Potisno obvestilo | Prijavo potrdite v aplikaciji ponudnika | Udobno; bodite pozorni na zahteve, ki jih niste sprožili |
| Strojni ključ | Fizični ključ USB ali NFC | Najvišja raven, smiselno za občutljive račune |
| Koda po SMS | Koda pride v sporočilu | Najšibkejša možnost, a boljša od samega gesla |
| Koda po e-pošti | Koda pride na pošto | Neuporabno, če je ogrožena prav pošta |
Koda po SMS velja za najšibkejšo možnost, ker je ranljiva za zamenjavo kartice SIM. Kljub temu je bistveno boljša od samega gesla, zato je ne zavračajte, če je edina ponujena.
Vrstni red vklopa je pomemben. Začnite pri elektronski pošti, saj se prek nje obnavljajo vsa ostala gesla. Nato banka, nato družbena omrežja, nato vse ostalo.
Obnovitvene kode shranite takoj. Ob vklopu boste dobili seznam enkratnih kod za primer, da izgubite telefon. Shranite jih v upravitelja gesel ali natisnite — brez njih lahko ostanete zaklenjeni pred lastnim računom.
7. Ali je moje geslo že ušlo
Verjetnost, da je vsaj eden od vaših naslovov v kakšni ušli zbirki, je velika. To ni znak, da ste naredili kaj narobe — uideta namreč ponudnik in njegova zbirka, ne vi.
Preverjanje je preprosto. Storitev Have I Been Pwned zbira podatke iz javno razkritih vdorov: vnesete elektronski naslov in dobite seznam storitev, pri katerih so bili vaši podatki razkriti. Vgrajena opozorila imajo tudi brskalniki in upravitelji gesel.
Rezultat berite mirno. Zadetek ne pomeni, da je nekdo prav zdaj v vašem računu — pomeni, da je bilo geslo, ki ste ga takrat uporabljali, razkrito.
Vrstni red, če je vaše geslo na seznamu
- Najprej zamenjajte geslo elektronske pošte, ne glede na to, kateri račun je ušel.
- Nato zamenjajte geslo na prizadeti storitvi.
- Nato povsod, kjer ste isto geslo kdaj uporabili — to je pravi razlog za skrb.
- Vklopite dvostopenjsko prijavo, če je še ni.
- V nastavitvah računa preglejte, katere naprave in aplikacije imajo dostop, in odstranite neznane.
Vrstni red ni naključen. Elektronska pošta je nadrejena vsem drugim računom, saj se prek nje obnavljajo gesla. Če jo napadalec obdrži, mu zamenjava gesel drugje ne pomeni veliko.
Česa ne storite: ne klikajte na povezavo v sporočilu, ki vas obvešča o uhajanju. Prav takšna sporočila so pogosto sama poskus prevare. Do storitve pridite sami — kako stran preverite, preden karkoli vnesete, sem opisal v članku o spletnih prevarah.
Če sumite zlorabo osebnih podatkov, se lahko obrnete na Informacijskega pooblaščenca, pri sumu na spletno prevaro pa na SI-CERT.
8. Pozabljena gesla: ponastavitev brez panike
Pozabljena gesla so najpogostejši razlog, zaradi katerega ljudje sploh začnejo razmišljati o tem področju. Postopek je skoraj vedno enak.
- Na prijavni strani izberite možnost za ponastavitev gesla.
- Povezavo prejmete na elektronski naslov ali kot kodo v sporočilu.
- Sprememba gesla se izvede prek te povezave, nikoli prek klica podpore.
Pri tem je ena past, ki jo je vredno poznati. Napadalci pošiljajo lažna sporočila o ponastavitvi gesla, ki jih niste zahtevali. Če takšno sporočilo prejmete nepričakovano, nanj ne kliknite — pojdite na stran ročno.
Kaj, če dostopa do pošte ni več
Takrat ponastavitev prek pošte ne deluje. Preverite, ali ima storitev nadomestno telefonsko številko ali rezervne kode, ki ste jih shranili ob vklopu dvostopenjske prijave.
Če ni ne enega ne drugega, je edina pot postopek za obnovitev računa pri ponudniku, ki lahko traja več dni in ni vedno uspešen. To je razlog, zakaj se rezervne kode splača shraniti takoj, ko jih dobite.
9. Prihodnost brez gesel: ključi za dostop
Ključi za dostop, v angleščini passkeys, so poskus, da bi geslo odpravili v celoti. Namesto niza znakov se za prijavo uporabi vaša naprava, potrjena s prstnim odtisom, obrazom ali kodo PIN. Standard vodi zveza FIDO Alliance.
Prednost ni le udobje. Ključ za dostop je vezan na naslov strani, zato ga na lažni strani preprosto ni mogoče uporabiti — ribarjenje s tem izgubi svoje glavno orožje. NIST jih v reviziji iz leta 2025 priznava kot odporne proti ribarjenju.
Danes delujejo pri Googlu, Applu, Microsoftu, Amazonu in pri večini večjih finančnih platform.
Kje je ključ za dostop še vedno tesen
- Večina manjših slovenskih spletnih trgovin, forumov in lokalnih storitev jih še ne podpira.
- Prehod med ekosistemi je nerodno urejen. Ključ, ustvarjen na iPhonu, se privzeto shrani v iCloud, kar oteži prijavo na računalniku z Windows.
- Obnovitev ob izgubi naprave je odvisna od ponudnika in ni povsod enako urejena.
Praktičen sklep: ključe za dostop vklopite tam, kjer so na voljo, gesla pa obdržite za vse ostalo. To ni prehodno stanje za nekaj mesecev, temveč realnost, ki bo trajala nekaj let.

10. Slovenske posebnosti
A. SI-PASS in državne storitve
SI-PASS je storitev za spletno prijavo in elektronski podpis, prek katere v Sloveniji dostopate do eUprave, eDavkov, zVEM in vrste drugih državnih storitev. Ena prijava velja za vse.
To je hkrati prednost in tveganje. Prednost, ker si zapomnite eno geslo. Tveganje, ker je ta en račun ključ do velikega dela vaše uradne identitete, zato si zasluži najboljše geslo, ki ga imate, in dvostopenjsko prijavo.
Če geslo pozabite, obnovitev ni vedno mogoča po elektronski poti. Odvisno od načina, s katerim ste račun ustvarili, boste morda morali osebno na upravno enoto. Postopek preverite na uradnih straneh SI-TRUST.
B. Banke
Slovenske banke večinoma uporabljajo lastne mobilne aplikacije za potrjevanje prijav in plačil. To je s stališča varnosti dobro, saj gre za ločen kanal.
Zapomnite si eno pravilo: banka vas nikoli ne bo poklicala in zahtevala, da potrdite prijavo, ki je niste sprožili, niti ne bo zahtevala gesla ali kode za dvostopenjsko prijavo. Če se to zgodi, gre za prevaro. O tem, kako preveriti, kdo vas kliče, sem pisal v članku o tem, komu pripada telefonska številka.
C. Kateri osebni podatek sploh izdati
Geslo je le eden od podatkov, ki jih napadalci zbirajo. Kdaj je zakonito, da nekdo od vas zahteva kopijo osebnega dokumenta, in kdaj ne, sem obdelal v prispevku o številki osebne izkaznice.
11. Najpogostejše napake
- Isto geslo na več mestih. Daleč najhujša napaka. Eno uhajanje odpre vse račune naenkrat.
- Različica istega gesla. Geslo1, Geslo2, GesloFB. Napadalci te vzorce poznajo in jih preizkusijo samodejno.
- Zamenjava črk s podobnimi znaki: a v @, o v 0, s v $. Slovarji napadalcev to preslikavo poznajo že vrsto let.
- Osebni podatki v geslu. Ime otroka, letnica rojstva, ime psa. Vse to je pogosto javno dostopno na družbenih omrežjih.
- Šibko geslo elektronske pošte. Pošta je nadrejeni račun vsem drugim, saj se prek nje obnavljajo gesla.
- Odlašanje z dvostopenjsko prijavo. Vklop traja nekaj minut in prinese več kot vsako podaljševanje gesla.
- Vpisovanje gesla po povezavi iz sporočila. Do prijavne strani vedno pridite sami, prek zaznamka ali z vpisom naslova.
- Deljenje gesla prek sporočila. Sporočilo ostane v pogovoru, pogosto tudi po tem, ko geslo zamenjate.
12. Kaj naredite ta teden
Če se lotite vsega naenkrat, ne boste naredili ničesar. Predlagam naslednji vrstni red.
- Zamenjajte geslo elektronske pošte za dolgo geselno frazo iz štirih nepovezanih besed.
- Na pošti vklopite dvostopenjsko prijavo z aplikacijo za kode in shranite obnovitvene kode.
- Preverite svoj naslov na Have I Been Pwned in zamenjajte gesla, ki so se pojavila v vdorih.
- Namestite upravitelj gesel in vanj prenesite obstoječa gesla iz brskalnika.
- Pri Googlu, Applu ali Microsoftu vklopite ključ za dostop, če ga račun podpira.
- Odstranite gesla iz beležk, sporočil in dokumentov, kjer ste jih hranili do zdaj.
Šest korakov, vsak nekaj minut. Prva dva sta daleč najpomembnejša.
13. Pogosto zastavljena vprašanja
Kje so shranjena moja gesla?
Pri večini ljudi v brskalniku, kjer so se shranila samodejno ob prijavi. Če ste v brskalnik prijavljeni z računom, so tudi v tem računu in s tem na vseh vaših napravah. Do seznama pridete v nastavitvah brskalnika, v razdelku za gesla.
Kako vidim gesla, shranjena v računu Google?
Prek nastavitev za gesla v brskalniku ali neposredno na naslovu passwords.google.com. Za prikaz posameznega gesla boste morali potrditi istovetnost z geslom naprave, prstnim odtisom ali kodo PIN.
Kje najdem vsa svoja gesla naenkrat?
Nikjer na enem mestu, če jih niste zbrali sami. Preverite brskalnik, sistemske nastavitve telefona in morebitni upravitelj gesel — vsaka shramba je ločena in se z ostalimi ne sinhronizira samodejno.
Kako dolgo naj bo geslo?
Najmanj petnajst znakov, kadar je geslo edini zaščitni ukrep. Če imate vklopljeno dvostopenjsko prijavo, je osem znakov najnižja sprejemljiva meja, a je daljše vseeno boljše.
Ali moram gesla menjavati vsake tri mesece?
Ne. Sodobne smernice prisilno menjavanje odsvetujejo, ker vodi v predvidljive drobne spremembe. Geslo zamenjajte takrat, ko obstaja sum ali dokaz, da je ušlo.
Je upravitelj gesel varen?
Resni ponudniki uporabljajo šifriranje od konca do konca, kar pomeni, da ponudnik vaših gesel ne vidi. Glavno tveganje ni ponudnik, ampak vaše glavno geslo — če ga izgubite, shrambe ne more odkleniti nihče.
Kateri upravitelj gesel je najboljši za Slovence?
Odvisno od tega, kaj vam je pomembnejše. V mojem preizkusu sta na državni prijavi SI-PASS delovala Bitwarden in NordPass, slovenski vmesnik pa ima od preizkušenih le Proton Pass.
Ali ima kateri upravitelj gesel slovenski vmesnik?
Od štirih preizkušenih le Proton Pass. Pri drugih slovenščine ni na seznamu, čeprav marsikateri seznam vsebuje slovaščino, kar ljudi pogosto zavede.
Je shranjevanje gesel v brskalnik slaba ideja?
Ni idealno, je pa bistveno bolje kot ponavljanje istega gesla povsod. Glavne omejitve so vezanost na en brskalnik, okorno deljenje in skromnejša opozorila o ušlih geslih.
Kako preverim, ali je moje geslo ušlo?
Prek storitve Have I Been Pwned, kjer vpišete svoj elektronski naslov. Opozorila imajo vgrajena tudi nekateri brskalniki in upravitelji gesel.
Kaj naj naredim najprej, če mi je ušlo geslo?
Najprej zamenjajte geslo elektronske pošte, nato na prizadeti storitvi, nato povsod, kjer ste isto geslo kdaj uporabili. Zatem vklopite dvostopenjsko prijavo.
Zakaj gesla za neko storitev ni nikjer?
Ker ga verjetno nikoli ni bilo. Prijava z Googlom ali Applom in državne storitve prek SI-PASS delujejo brez gesla, vezanega na to storitev.
Kaj so gesla za aplikacije?
Pri nekaterih ponudnikih so to posebna enkratna gesla za starejše programe, ki ne znajo uporabiti dvostopenjske prijave. Ustvarite jih v nastavitvah računa in veljajo samo za en program.
Ali naj v geslu uporabljam šumnike?
Raje ne. Na tuji tipkovnici, v starejšem sistemu ali pri prijavi prek televizorja jih morda ne boste mogli vnesti, kar vas lahko zaklene pred lastnim računom.
Kaj je dvostopenjska prijava in ali je res potrebna?
Pomeni, da poleg gesla potrebujete še drugi dokaz, običajno kodo iz aplikacije. Je posamezen ukrep z največjim učinkom, zato jo vklopite vsaj za elektronsko pošto in banko.
Je aplikacija za kode boljša od SMS?
Da. Sporočilo SMS je mogoče prestreči z zamenjavo kartice SIM, koda v aplikaciji pa nastane na napravi sami in nikamor ne potuje.
Kaj so ključi za dostop?
Način prijave brez gesla, pri katerem vas potrdi vaša naprava s prstnim odtisom, obrazom ali kodo PIN. Ker so vezani na naslov strani, ribarjenje proti njim ne deluje.
Ali ključi za dostop pomenijo, da gesel ne bom več potreboval?
Ne v doglednem času. Podpirajo jih veliki ponudniki, večina manjših slovenskih storitev pa še vedno zahteva geslo.
Kaj naredim, če sem geslo vpisal na lažno stran?
Takoj zamenjajte to geslo in vsa gesla, ki so mu podobna. Nato v nastavitvah računa preglejte aktivne prijave in vklopite dvostopenjsko prijavo.
Ali si smem gesla zapisati na papir?
Doma je to sprejemljiva rešitev in bolje od ponavljanja enega gesla. Listek naj ne bo ob računalniku in naj ne vsebuje imena storitve poleg gesla.
Še tako dolgo geslo vas ne zaščiti, če ga vnesete na lažni strani.
V preizkusu brezplačnih orodij za preverjanje spletnih strani se je pokazalo, da tudi znano nevarno domeno označi le peščica varnostnih motorjev, zato odsotnost opozorila ni zagotovilo. Kako stran preverite sami, preden vnesete geslo ali podatke kartice, sem opisal v članku o spletnih prevarah.
Kje najdem geslo za Wi-Fi?
Gesla za Wi-Fi niso v upravitelju gesel. Na Androidu jih najdete v Nastavitve → Wi-Fi pri shranjenem omrežju z možnostjo deljenja, na iPhonu pa v aplikaciji Gesla.
Uporabljam iPhone in Chrome. Zakaj v aplikaciji Gesla nekaterih gesel ni?
Ker Chrome gesla shranjuje v Googlov upravitelj, ne v Applovo aplikacijo Gesla. Na iPhonu imate zato dva ločena seznama. Gesla iz Chroma vidite v Chromu pod Nastavitve → Upravitelj gesel.
Zakaj na Samsungu nekaterih gesel ni v Googlovem upravitelju?
Ker so lahko shranjena v Samsung Passu, ki je vezan na Samsung Račun. Poglejte v Nastavitve → Varnost in zasebnost → Samsung Pass.
Kje je moje geslo za zVEM?
Nikjer, ker ga nimate. zVEM in druge državne storitve uporabljajo prijavo prek SI-PASS z digitalnim potrdilom, aplikacijo eOsebna ali smsPASS.
Eno mesto, ki ga pri geslih skoraj nihče ne pomisli, je odložišče. Na telefonih Samsung kopirano geslo ostane shranjeno v čitljivi obliki, dokler ga ne izrinejo novejši vnosi — brez samodejnega brisanja po času. Podrobnosti so v članku kje je odložišče v telefonu.
14. Sorodno na netteblog.com
Internetna varnost
Prepoznavanje klicateljev
Viri
- SI-CERT: Kibernetska varnost 2025 v številkah — https://www.cert.si/kibernetska-varnost-2025-v-stevilkah/
- SI-CERT: Statistika za prvo polovico leta 2025 — https://www.cert.si/statistika-si-cert-za-prvo-polovico-leta-2025/
- SI-CERT: Seznam potrjenih phishing domen — https://www.cert.si/misp/rpz/all.txt
- iVarnost.si: Kibernetski napadi in goljufije v letu 2025 — https://ivarnost.si/kibernetski-napadi-in-goljufije-v-letu-2025-porocilo/
- NIST SP 800-63B, revizija 4 — Digital Identity Guidelines — https://pages.nist.gov/800-63-4/sp800-63b.html
- Safe.si: Varna gesla — https://safe.si/nasveti/moja-identiteta-in-zasebnost/varna-gesla
- Have I Been Pwned — https://haveibeenpwned.com/
- FIDO Alliance: Passkeys — https://fidoalliance.org/passkeys/
- Addiko banka: Oskar svetuje o varnih geslih — https://www.addiko.si/oskar-svetuje-o-varnih-geslih/
- SI-TRUST: državne storitve in digitalna potrdila — https://www.si-trust.gov.si/
- Bitwarden: cenik — https://bitwarden.com/pricing/
- Proton Pass: paketi — https://proton.me/pass/pricing
Opomba o virih in preizkusu
Preizkus upraviteljev gesel sem opravil julija 2026 v brskalniku Chrome na sistemu Windows. Preverjal sem prepoznavanje prijavnih polj in ponudbo samodejnega izpolnjevanja, ne pa dejanske prijave v državne storitve.
Podatki o brezplačnih in plačljivih ravneh so povzeti po uradnih straneh ponudnikov in niso rezultat preizkusa. Cene in omejitve se pogosto spreminjajo, zato jih pred odločitvijo preverite pri viru.
Priporočila o dolžini in menjavanju gesel so povzeta po dokumentu NIST SP 800-63B, revizija 4, dokončanem avgusta 2025. Podatki o incidentih v Sloveniji so povzeti po objavah SI-CERT, podatki o storitvi SI-PASS pa po straneh SI-TRUST.
Menijske poti in povezave so bile preverjene 3. avgusta 2026. Google, Apple in Microsoft imena menijev občasno preimenujejo, zato se lahko posamezni koraki sčasoma razlikujejo.
1 komentar